
2026年10月21日、PHPに深刻なセキュリティ上の欠陥が見つかり、国内外のWebサービスで緊急メンテナンスやサービス停止が相次ぎました。
PHPとは、多くのホームページやネットショップで使われているプログラミング言語です。WordPressもPHPで動いています。
今回の騒動では、私が管理・制作に関わっているサイトでも、さまざまな問題が発生しました。ネットショップが長時間停止したり、メールが使えなくなったり、PHPの更新でホームページが真っ白になってしまったり。飯田市でホームページ制作に携わる立場として、今回実際に起こったことと、そこから感じたこと、今後の対策についてまとめてみたいと思います。
まず、今回のPHP騒動は何だったのか
今回発見されたのは、認証なしで外部からサーバー上に不正なプログラムを実行させられる、CVSSスコア9.2という非常に深刻な脆弱性2件でした(CVE-2026-109618、CVE-2026-109619。通称「PHP2Shell」)。
兆候自体は2024年、外部監査への対応を行う過程で開発チームが気づいていたとされています。しかし互換性への懸念などから修正方針がまとまらず、作業は中断と再開を繰り返していました。
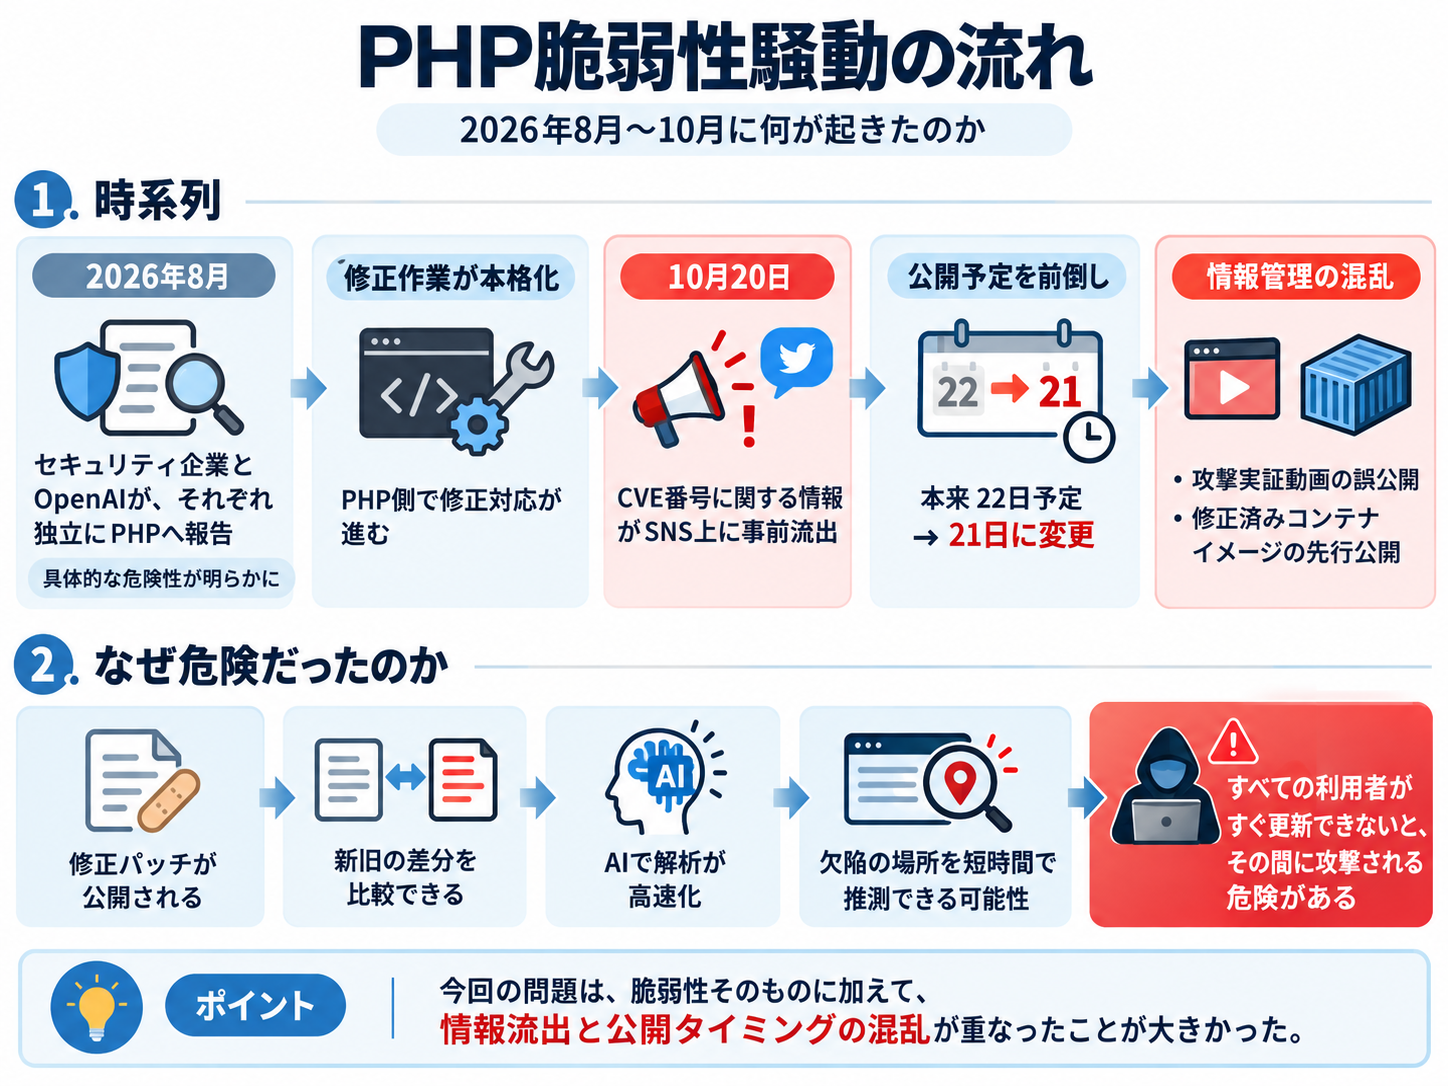
2026年8月、セキュリティ企業とOpenAIがそれぞれ独立にPHP側へ報告を行い、具体的な危険性が明らかになったことで、修正作業が本格化します。ところが、修正パッチの公開を目前にした10月20日、CVE番号に関する情報がSNS上に事前に流出。これを受けてPHP側は、本来22日を予定していた公開を21日に前倒ししました。
さらに同じ頃、発見企業の一社による攻撃実証動画の誤公開や、別の企業による修正済みコンテナイメージの先行公開まで起こり、情報管理という点でも混乱が重なりました。
加えて、現在はAIによってプログラムの解析も高速化しています。公開された修正パッチと古いプログラムを比較すれば、どこに欠陥があったのかを短時間で推測できる可能性があります。つまり、修正パッチが公開されても、すべての利用者がすぐに更新できなければ、その間に攻撃される危険があります。
10月21日夜にはPHPの修正版が公開されましたが、それまでの間、各サービス事業者は厳しい判断を迫られました。今回の騒動は、技術的な問題だけでなく、情報管理や組織的な判断の問題も浮き彫りにした出来事だったと思います。
① AIによって変わりつつあるセキュリティの常識
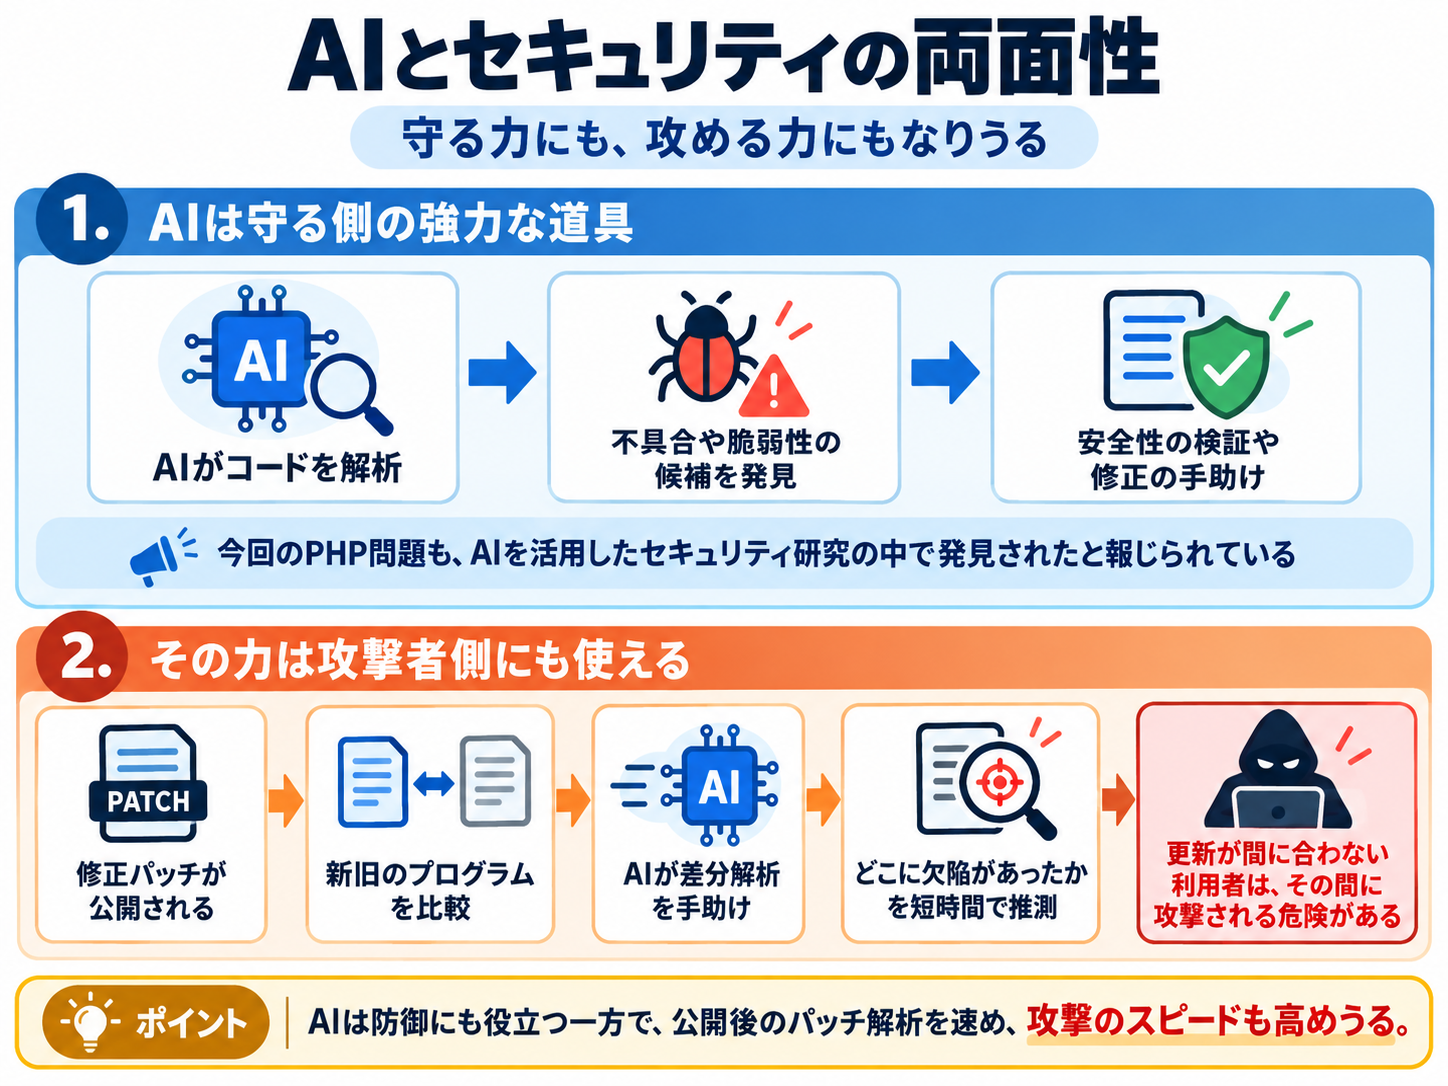
今回、特に考えさせられたのが、AIの発達によってセキュリティを取り巻く環境が大きく変わっていることです。
AIはプログラムの不具合を発見したり、安全性を検証したりするための強力な道具です。実際、今回のPHPの問題も、AIを活用したセキュリティ研究の過程で発見されたと報じられています。
しかし、その能力は攻撃者側にも利用できます。以前であれば、修正されたプログラムを調べ、どこに問題があったのかを突き止めるには、それなりの知識と時間が必要でした。現在は、その解析をAIが手助けできるようになっています。
脆弱性を修正する技術が進歩する一方で、脆弱性を悪用する技術も進歩しているのです。
今回のように修正情報が予定より早く公開されてしまえば、攻撃者に解析の時間を与えてしまいます。もちろん、情報が公開されたからといって、すべての攻撃が数分で成立するわけではありません。それでも、これまで以上に迅速な対応が求められる時代になっていることは確かでしょう。
今回感じたこと
「何かあったら、そのときに更新すればいい」という考え方だけでは、今後のセキュリティ対策は難しくなるかもしれません。普段からシステムを更新できる状態にしておくこと、古いプログラムを放置しないことが、ますます重要になってくると思います。
② ネットショップが42時間以上停止。ネットショップに高機能のCMSは本当に必要なのか?
今回、特に影響が大きかったのがネットショップです。
私が関わっているネットショップでも、サービスが停止し、管理画面にも入れない状態が24時間以上続きました。ネットショップが止まるということは、その間、お客様が商品を購入できなくなるということです。管理画面にも入れなければ、注文の確認や商品情報の更新など、日常業務にも影響します。
一方で、別のサービスで運営しているネットショップは通常どおり動いていました。この違いを見て、あらためて考えたことがあります。それは、ネットショップに高機能なCMSが本当に必要なのか? ということです。
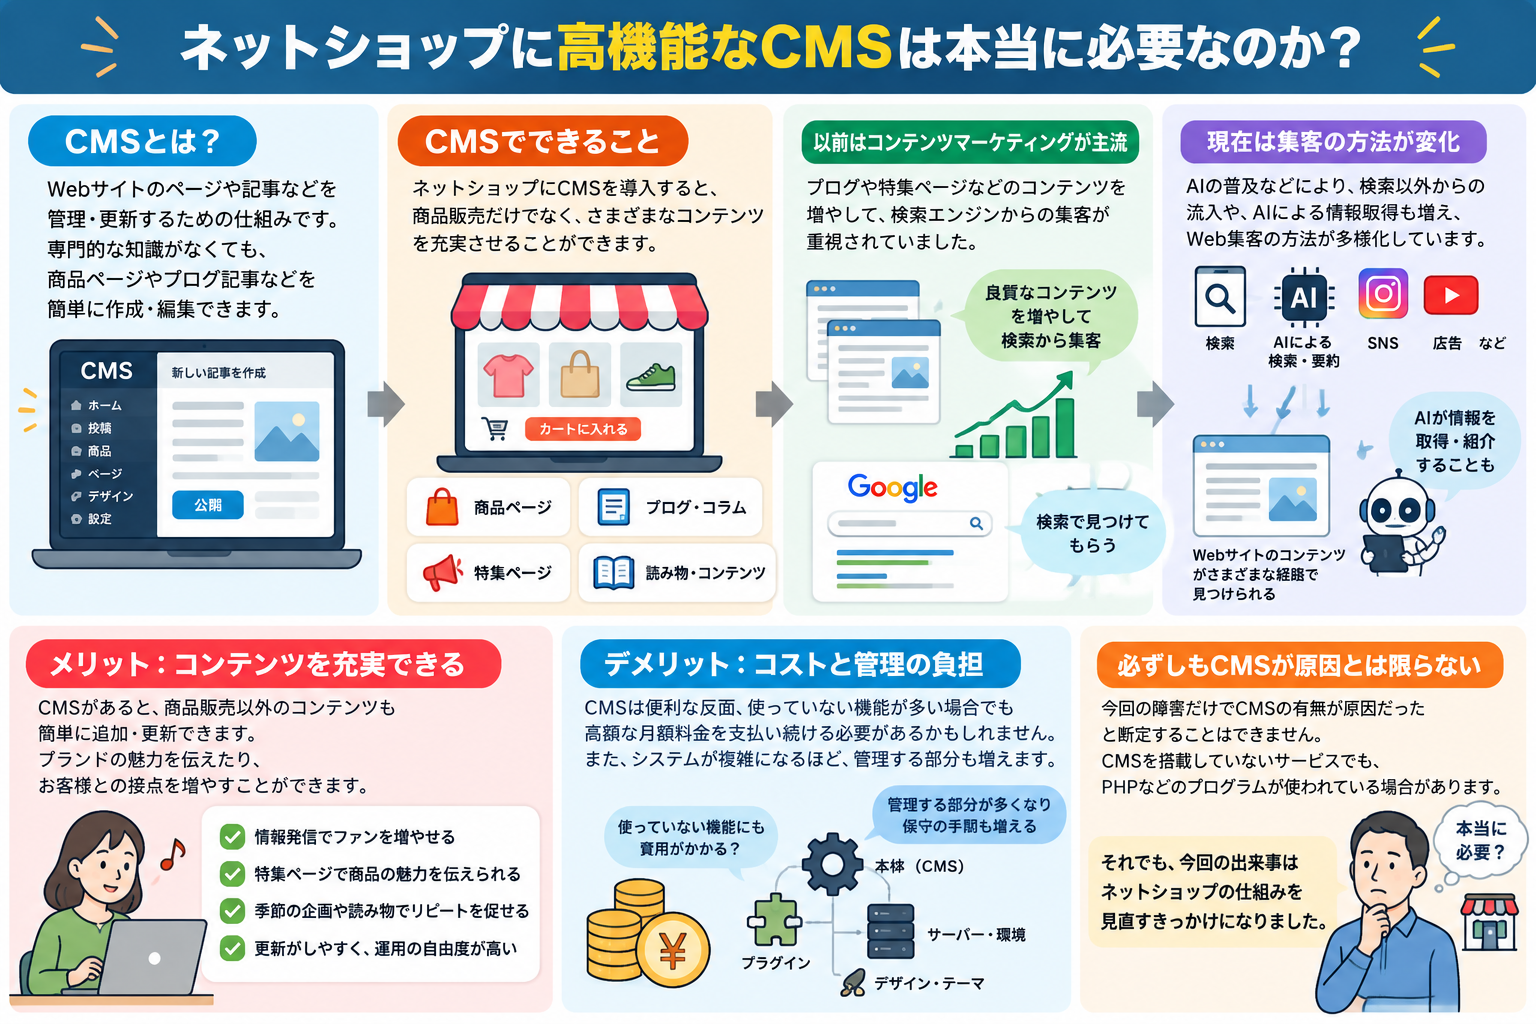
CMSとは、Webサイトのページや記事などを管理・更新するための仕組みです。CMSを備えたネットショップでは、商品販売だけでなく、ブログや特集ページ、読み物などを充実させることができます。以前は、こうしたコンテンツを増やして検索エンジンから集客する「コンテンツマーケティング」が重視されていました。しかし、検索環境やAIの普及によって、Web集客の方法も変わってきています。
もちろん、CMSは便利ですし、現在も必要としている事業者はたくさんあります。ただ、CMSの機能をほとんど使っていないにもかかわらず、高額な月額料金を支払い続ける必要があるのか、という疑問はあります。さらに、システムが複雑になれば、管理する部分も増えます。
今回の障害だけでCMSの有無が原因だったと断定することはできません。CMSを搭載していないサービスでも、PHPなどのプログラムが使われている場合があります。それでも、今回の出来事は、ネットショップの仕組みを見直すきっかけになりました。
今回感じたこと
ネットショップは、機能が多ければよいというものではありません。販売に必要な機能、月額費用、保守のしやすさ、障害発生時の対応などを総合的に考える必要があります。
使っていない機能のために費用や管理負担を増やしていないか。 今後のネットショップ選びでは、そこも大切な判断材料になると思います。
③ メールのパスワードが突然リセット。緊急連絡が届かない問題
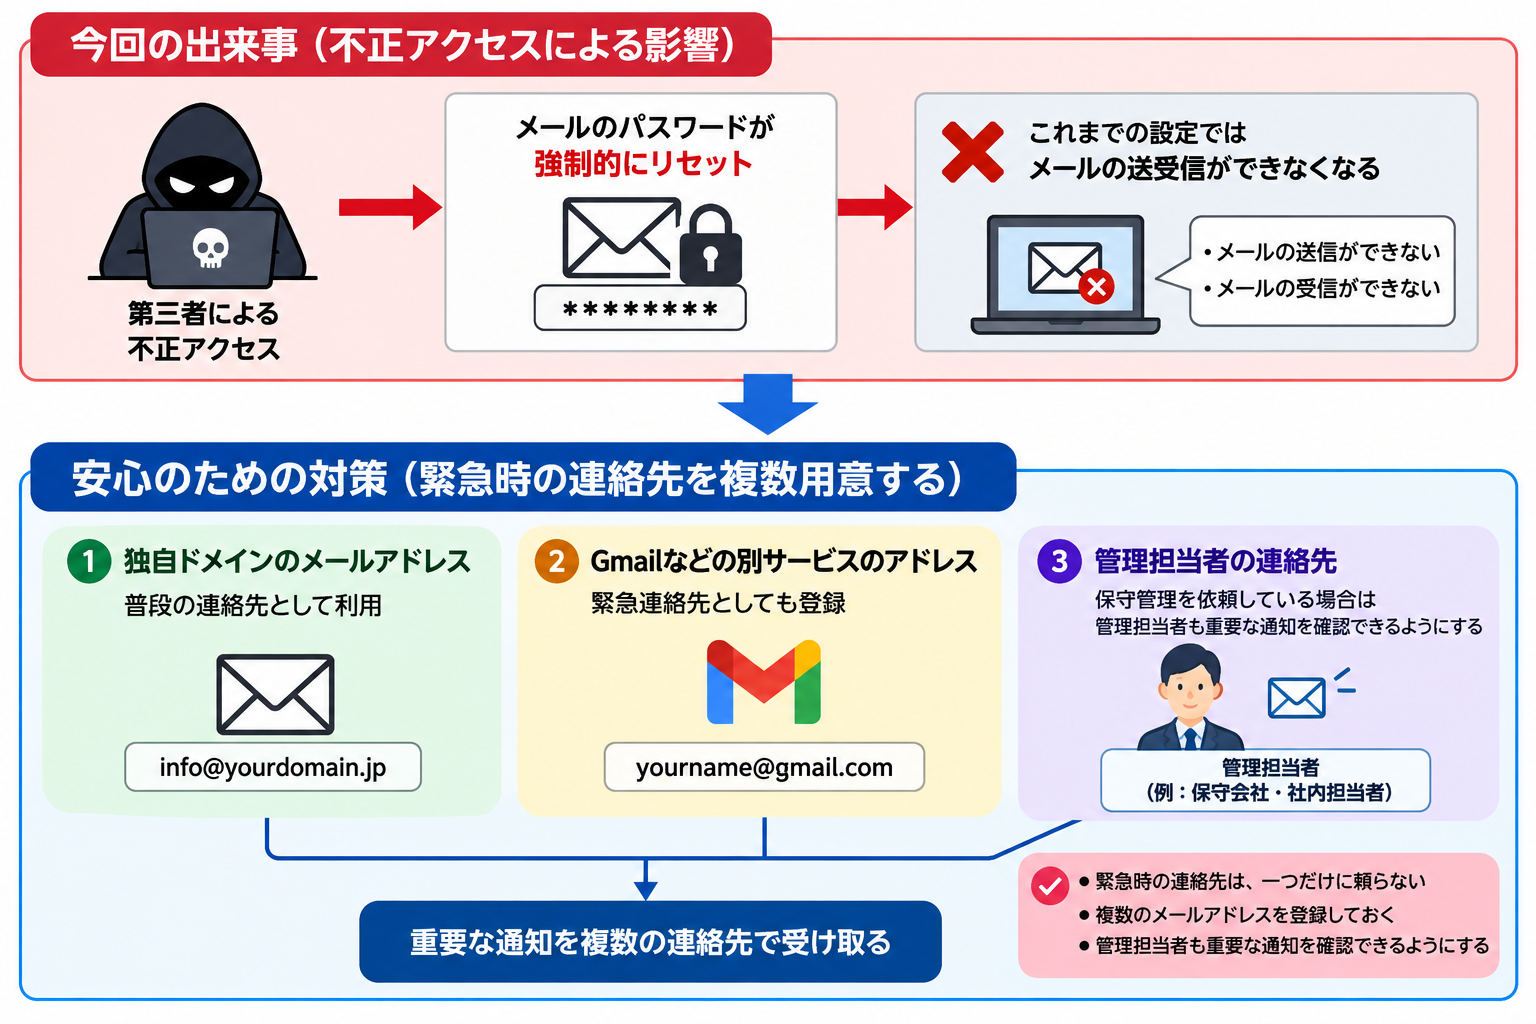
今回、不正アクセスを受けて、メールのパスワードが強制的にリセットされるという出来事もありました。
サービス提供会社から届いた案内によると、関連する管理サービスへの不正アクセスが検知されたため、予防措置として対象のメールアカウントのパスワードをリセットしたとのことでした。メールアカウントに具体的な被害が確認されたわけではないものの、安全のためにパスワードを変更したという説明です。
当然、パスワードが変更されると、それまでの設定ではメールを送受信できなくなります。パソコンやスマートフォンなど、メールを利用しているすべての端末で再設定が必要になります。
ここで気になったのが、その案内自体を受け取れない人がいるのではないか? ということです。例えば、ネットショップで使っている独自ドメインのメールアドレスしか設定していない場合、そのメールが使えなくなってしまえば、重要なお知らせを受け取れない可能性があります。実際、お客様とのやり取りでも、案内が十分に伝わっていないのではないかと感じる場面がありました。
不正アクセスと情報漏洩は同じではない
ここで、もうひとつ知っておきたいことがあります。不正アクセスが確認されたからといって、必ずしも情報が盗まれたとは限りません。逆に、情報漏洩が確認されていないからといって、盗まれていないとも言い切れません。
例えば、家の鍵が壊されていたからといって侵入されたかはわからない。侵入されたからといって室内の写真を撮影されたかどうかわからない。ということに似ています。
アクセスログなどを調査して後から流出が判明することもあれば、記録が残っておらず、最後まで分からないこともあります。最近は情報漏洩のニュースが立て続けに報じられていますが、必ずしも最近になって一斉に情報が盗まれているとは限りません。何年も前の流出が今になって分かることもあれば、昨日の流出が今日判明することもあります。調査が進むことで、過去の被害が次々と発覚している場合もあるのです。
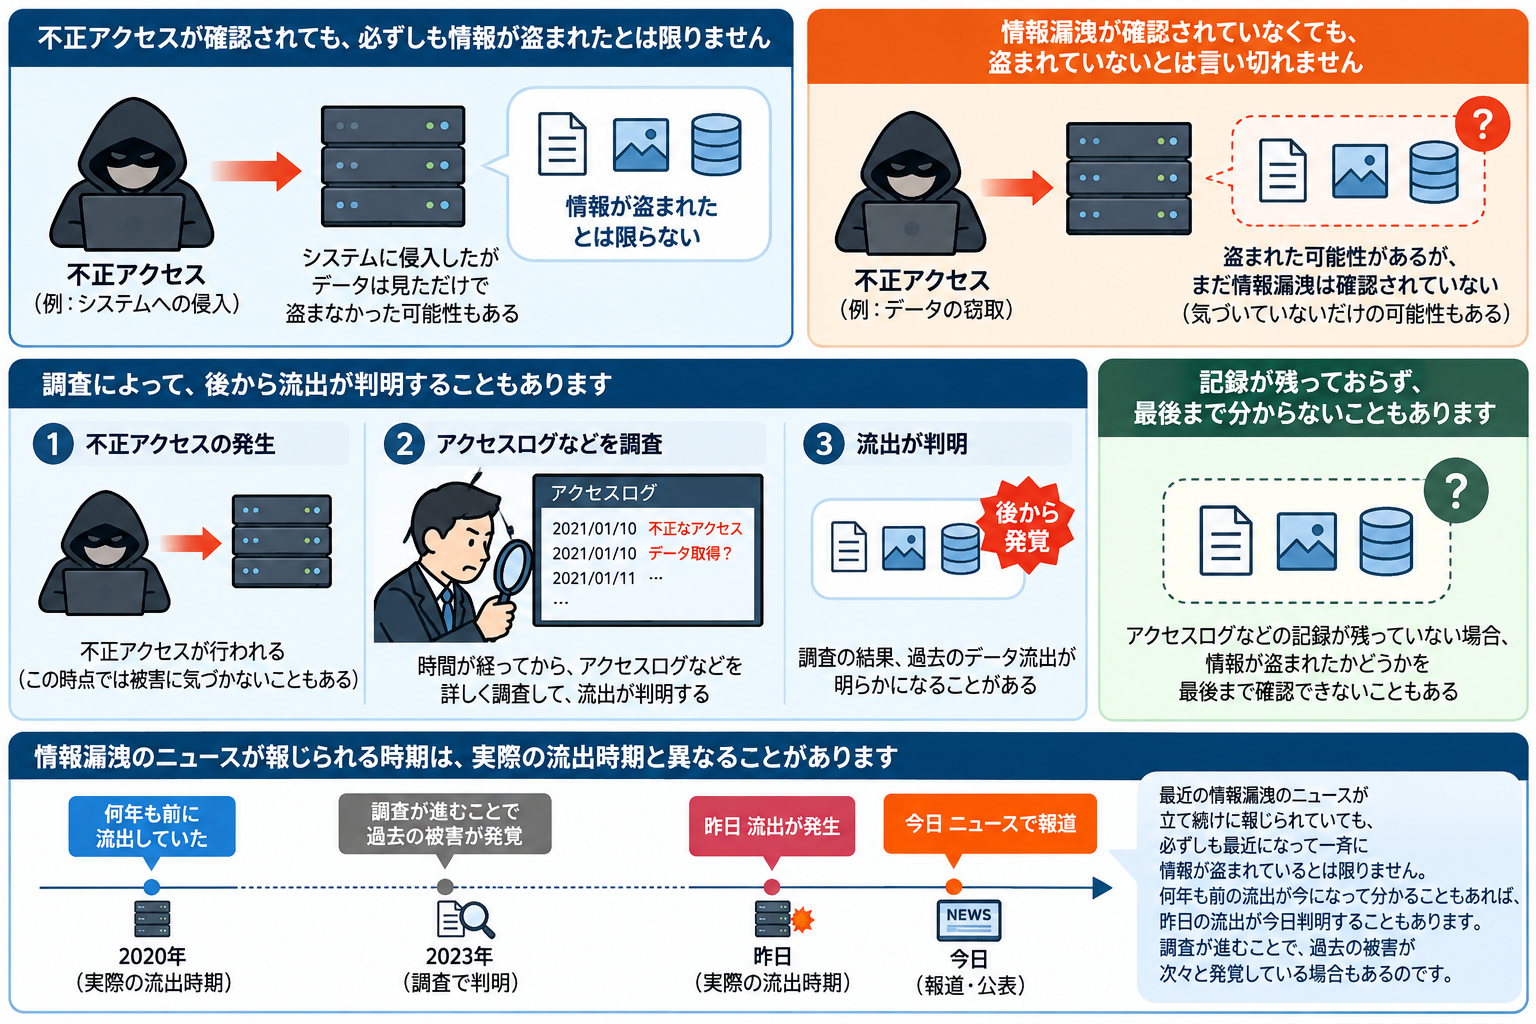
だからこそ、今回のように被害が確定していなくても、予防的にパスワードをリセットすることには意味があると思います。
今回感じたこと
緊急時の連絡先は、一つだけに頼らない方が安心です。例えば、独自ドメインのメールアドレスだけでなく、Gmailなどの別サービスのアドレスも緊急連絡先として登録しておくこと。また、保守管理を依頼している場合は、管理担当者も重要な通知を確認できるようにしておくと安心です。
肝心なときに連絡が届かない。 今回、そんな意外な落とし穴を感じました。
④ PHPを自分でバージョンアップしたら、ホームページが真っ白に
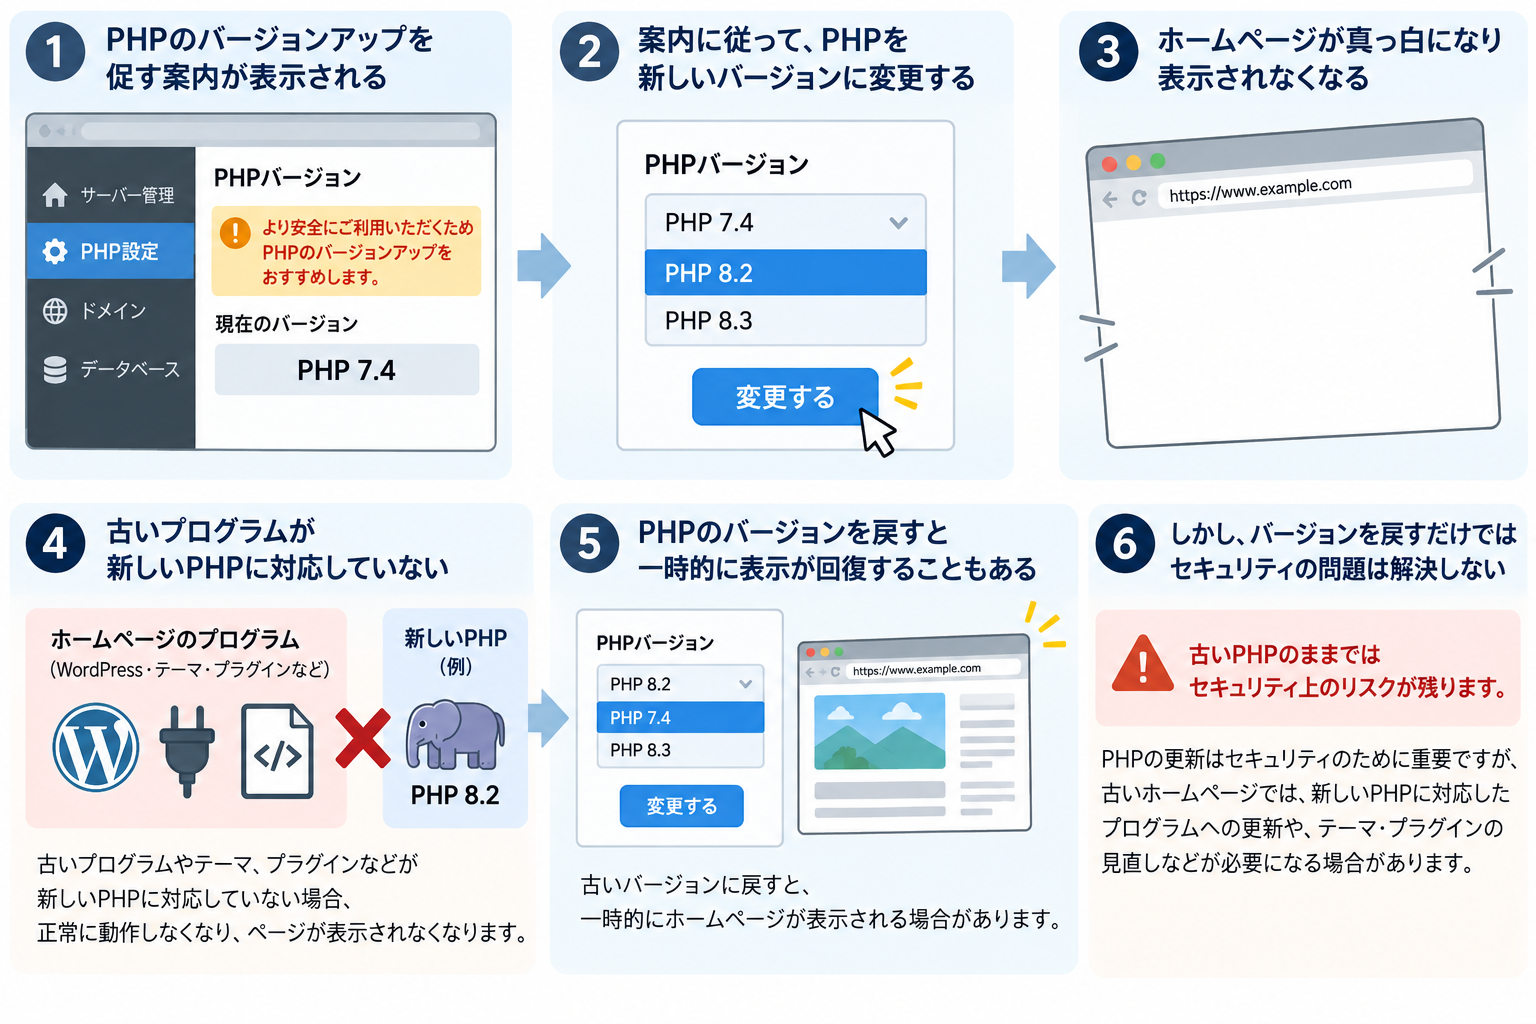
PHPの脆弱性が心配になったお客様が、サーバーの管理画面を確認したところ、PHPのバージョンアップを促す案内が表示されていたそうです。そこで、ご自身でPHPを新しいバージョンに変更。すると、ホームページが真っ白になって表示されなくなってしまいました。
これは、古いホームページで時々起こる問題です。PHPには複数のバージョンがあり、古いプログラムやWordPressのテーマ、プラグインなどが、新しいPHPに対応していない場合があります。その状態でPHPだけを新しくすると、プログラムが正常に動作しなくなってしまうことがあるのです。
セキュリティのために更新したはずが、ホームページが表示できなくなってしまう。非常に悩ましい問題です。また、古いサイトの場合、PHPのバージョンを戻せば一時的に表示が回復することもありますが、それではセキュリティ上の問題が解決しない可能性があります。場合によっては、プログラムの大幅な改修やサイトの作り直しが必要になります。
今回感じたこと
PHPの更新は重要ですが、何も確認せずにバージョンを変更するのは危険です。 事前にバックアップを取得し、現在使用しているWordPressやテーマ、プラグインが新しいPHPに対応しているか確認する必要があります。また、できれば本番サイトとは別のテスト環境で動作確認をしてから更新するのが理想です。
「更新してください」と表示されていても、必ずしもボタンひとつで安全に更新できるとは限りません。古いサイトほど、慎重な対応が必要です。
⑤ 放置していたWordPressサイトを、今回の騒動で閉鎖することに
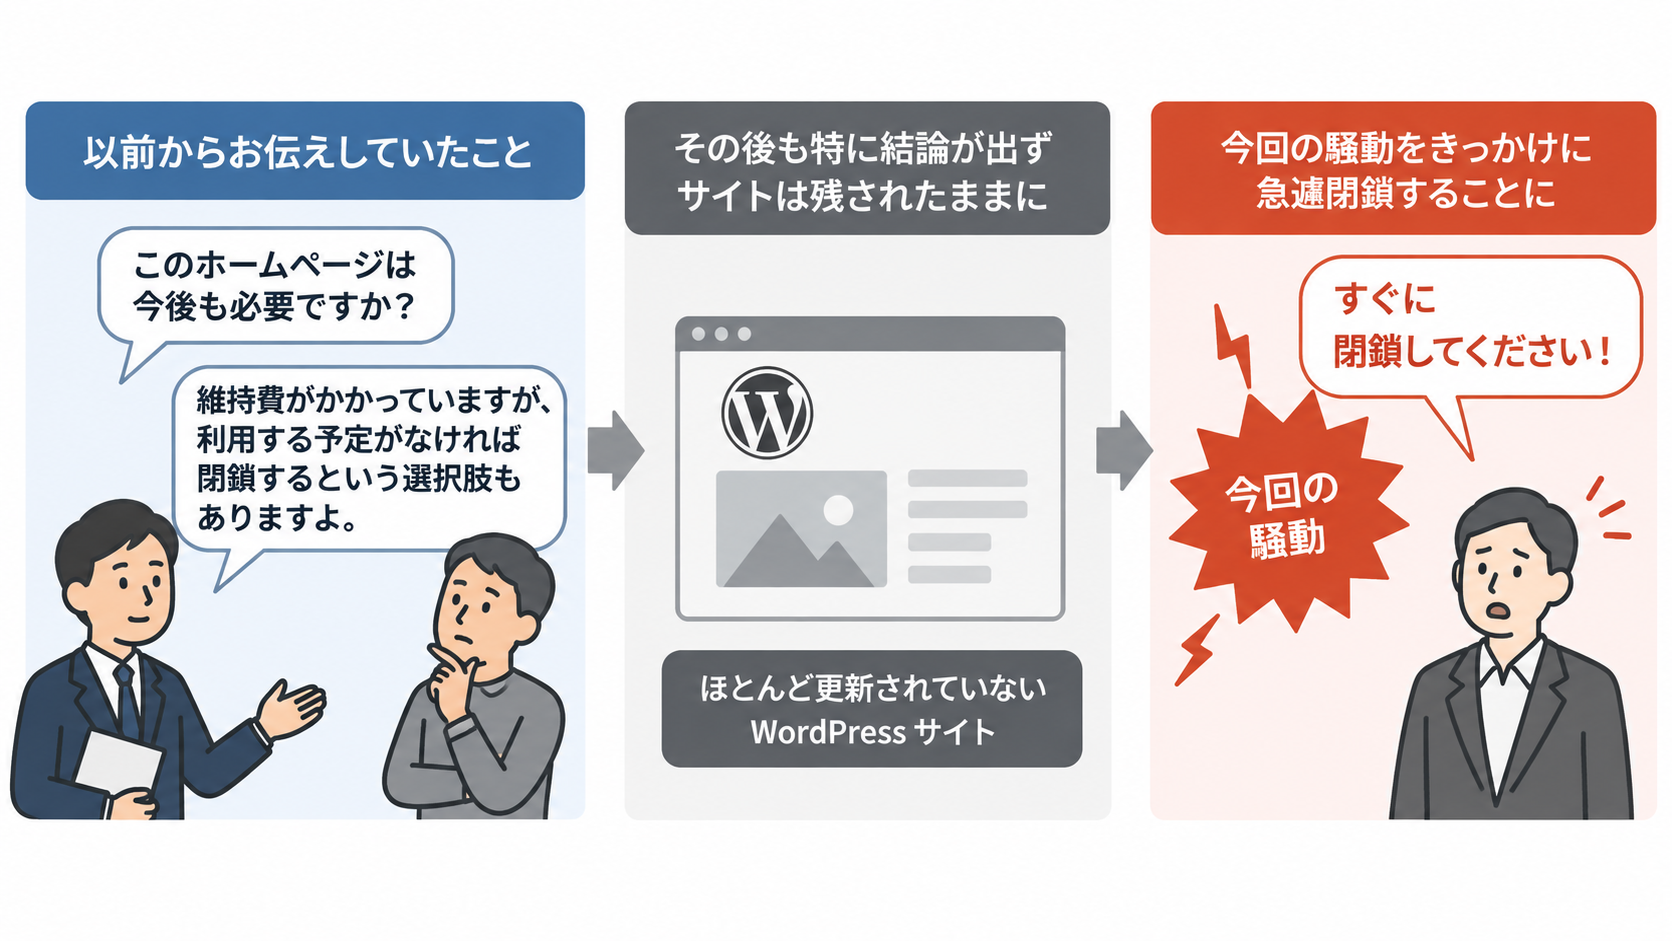
今回、ホームページの閉鎖を決断されたお客様もいらっしゃいました。
以前から、ほとんど更新されていないWordPressサイトについて、「このホームページは今後も必要ですか?」「維持費がかかっていますが、利用する予定がなければ閉鎖するという選択肢もありますよ」とお伝えしていた案件です。しかし、これまでは特に結論が出ないまま、サイトが残されていました。それが今回の騒動をきっかけに、急遽「すぐに閉鎖してください」という話になりました。
実際、今回は政府の担当部署からも対応を呼びかける発信があり、こうした形で注意喚起が行われると、やはり受け止め方が違うのだなと感じました。
そもそも、使っていないWordPressサイトでも、サーバー上にプログラムが残っていれば、攻撃対象になる可能性があります。更新されていないWordPress本体やプラグイン、古いPHPなどが、そのまま残されている場合もあります。サイトを表示していなくても、プログラムがサーバー上に存在していれば、必ずしも安全とは限りません。
閉鎖する場合は、必要なデータをバックアップしたうえで、公開ファイルや不要なプログラムを適切に削除することが大切です。
古いゲームサービスでも終了という選択
今回の影響は、ホームページだけではありません。あるゲームサービスでも、古いシステムのために必要なバージョンアップへの対応を断念し、サービス終了を選んだ事例が報じられていました。
長年運営してきたシステムには、その時代の技術が使われています。新しい環境に対応させようとすると、想像以上の改修が必要になることもあります。費用や作業量を考えると、更新を続けるよりも、サービスを終了する方が現実的という判断もあるでしょう。
今回感じたこと
ホームページは、一度作ったら永久にそのまま使えるものではありません。必要なサイトには適切な保守と更新を行い、役割を終えたサイトは閉鎖する。
「使っていないから放置しておけばいい」ではなく、「使っていないからこそ整理する」という考え方も大切です。
⑥ Xserverの管理画面に入れない。さらにお客様のメールにもエラーが発生
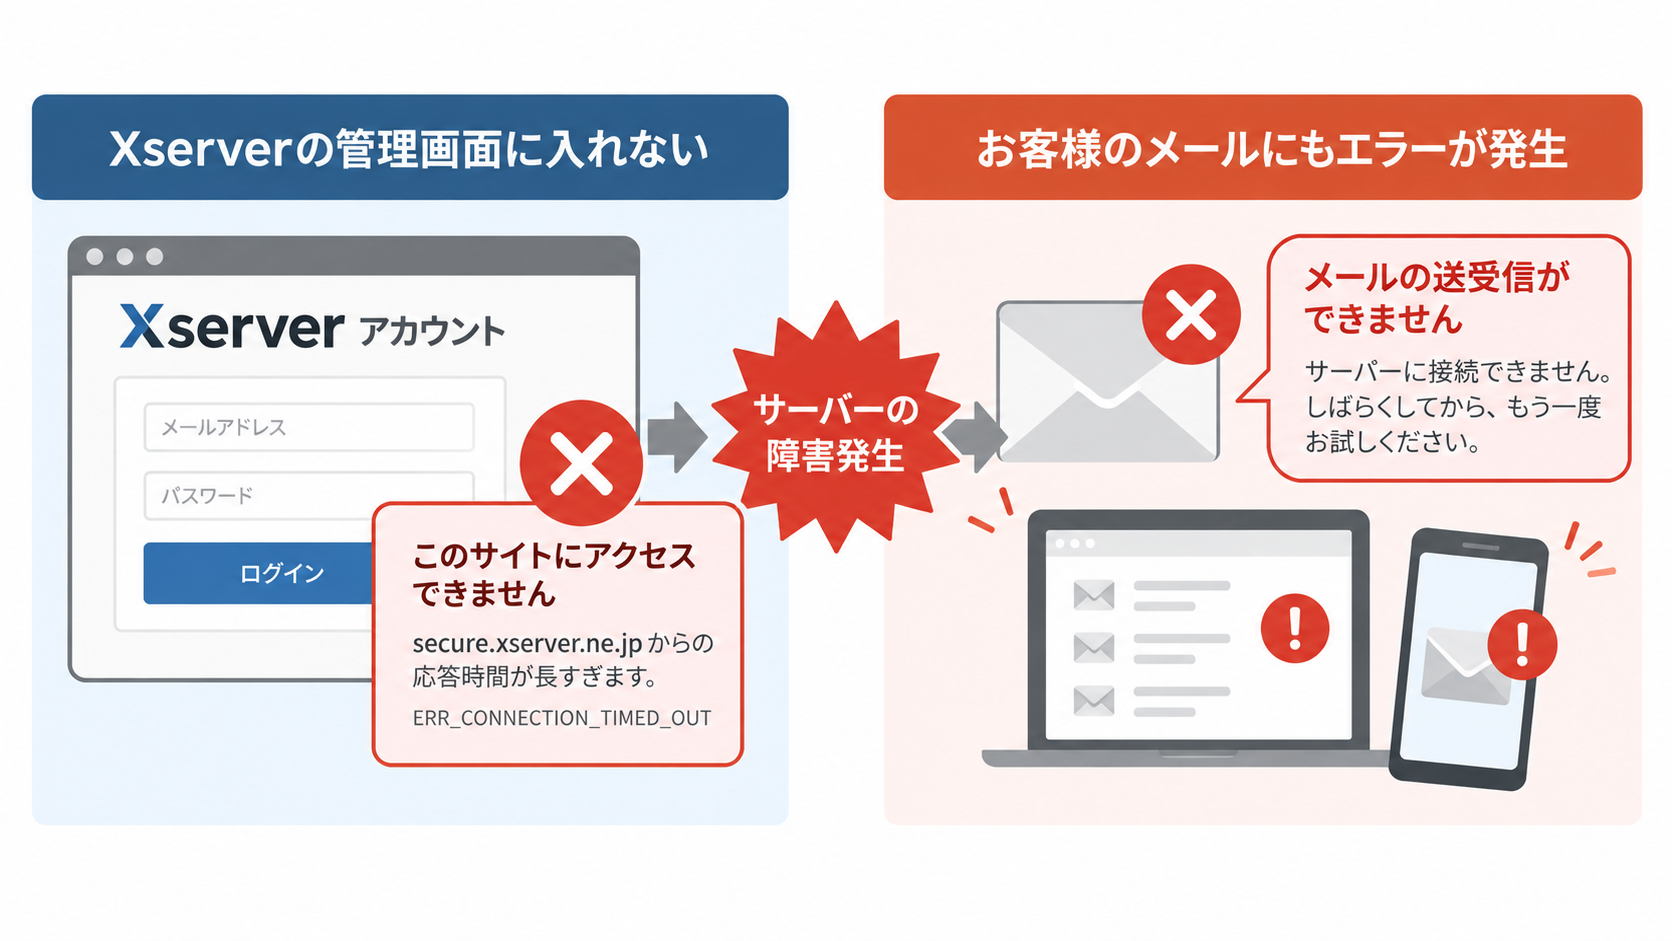
今回、私自身も困ったのが、契約しているレンタルサーバー(Xserver)の管理画面へのアクセス障害です。
10月21日以降、管理画面が非常に重くなったり、ログインできなくなったりする状況が続きました。Xserverのトップページは通常どおり表示されているのに、ログインボタンを押すと画面が読み込まれない。シークレットモードや別のブラウザを試しても改善しない場面がありました。サーバーの設定や確認を行いたくても、管理画面に入れなければ作業が進みません。
そんな中、10月23日にお客様から、パソコンのメールが使えなくなったという連絡がありました。送られてきたエラー画面では、受信・送信ともにSSL証明書に関する問題が表示されていました。
SSL証明書とは、通信相手が正しいサーバーであることを確認し、通信を暗号化するための仕組みです。メールソフトに設定されているサーバー名と、接続先サーバーの証明書に記載された名前が一致しない場合、警告が表示されることがあります。
ところが、お客様のスマートフォンではメールを受信できていました。また、私自身のメールも正常に送受信できていました。つまり、メールサービス全体が停止しているというよりも、特定の端末や設定に関係した問題の可能性がありました。
ちょうど同じ時期にXserver側で証明書の更新が行われたという情報もあり、関連を疑いましたが、原因はまだ確定していません。本来ならサーバーパネルで正式なメールサーバー名を確認したいところですが、肝心の管理画面に入れません。そこで今回は、お客様にXserverの電話サポートへ問い合わせていただき、正しいサーバー名を確認してから設定を修正する方針にしました。
今回感じたこと
メールが使えなくなったからといって、必ずしもパスワードが原因とは限りません。また、同じサーバーを利用していても、パソコンだけに不具合が起こる場合があります。特にSSL証明書の警告が出ているときは、内容を確認せずに警告を無視する設定をしてしまうのは避けたいところです。
原因が分からないときほど、むやみに設定を変更しないこと。 今回も、正しい情報を確認してから対応する判断をしました。
なお、この件は執筆時点では対応途中です。
⑦ 自社サイトに10分間で134件の攻撃。Wordfenceがブロック
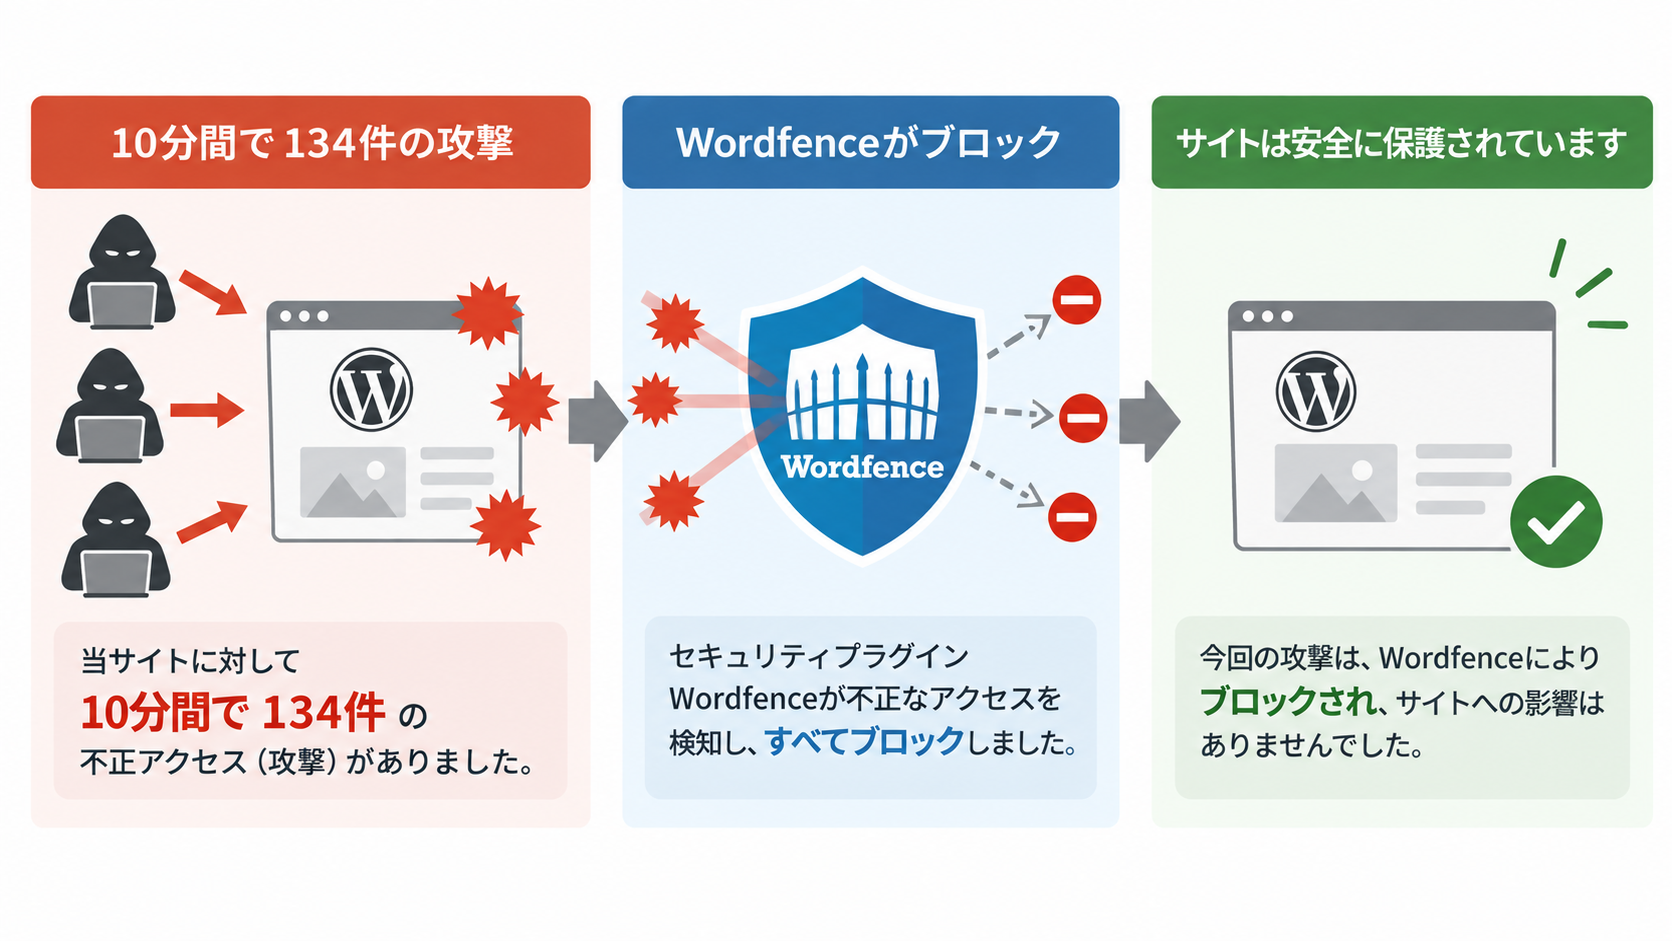
そして今回、私自身のホームページにも不審なアクセスが大量に発生しました。
10月22日、WordPressのセキュリティプラグイン「Wordfence」から、攻撃をブロックしたという通知が繰り返し届いたのです。その件数は、10分間で134件。 ログを確認すると、米国と判定された同一IPアドレスから、数時間にわたって不審なアクセスが続いていました。保守契約をいただいているお客様のサイトでも攻撃速度アップを確認しました。
今回のPHP騒動に便乗して攻撃速度アップが行われた可能性は否定できないと思っています。
攻撃の対象になっていたのは、お問い合わせフォームです。フォームには、名前やメールアドレス、URLなどの入力欄があります。今回、その入力項目などに、SQLインジェクションと呼ばれる攻撃を試みるような文字列が送信されていました。
SQLインジェクションとは、Webサイトの入力欄などを悪用して、データベースに意図しない命令を実行させようとする攻撃手法です。ログには、処理時間の変化を利用して攻撃が成立するか調べるようなコードも含まれていました。おそらく、自動化されたツールによる脆弱性の探索だったのではないかと考えています。特定のサイトを狙ったというより、さまざまなサイトに攻撃を試している可能性もあります。
Wordfenceが攻撃をブロック
幸い、確認できた攻撃はWordfenceによってブロックされていました。セキュリティプラグインが実際に機能していることを確認できたわけです。
ただし、ブロックの通知があったからといって、サイトに一切の侵入や改ざんがなかったと証明されたわけではありません。また、この攻撃が今回のPHP脆弱性騒動と直接関係しているかどうかも分かっていません。それでも、同じ時期にこうした大量の攻撃が続いたのは、なかなか落ち着かない出来事でした。
サーバー側でもブロックしたかったが……
Wordfenceでブロックするだけでなく、Xserver側でも攻撃元のIPアドレスをアクセス拒否に設定しようと考えました。ところが、ここでもXserverの管理画面に入れない問題が発生します。ログイン先にアクセスすると、接続がタイムアウトしてしまうのです。
サイトの管理はできても、サーバー側の設定変更ができない。そのため、サーバー側でのIP拒否設定はいったん保留にしました。管理画面が安定してから、追加のセキュリティ確認を行う予定です。
今回感じたこと
今回はWordfenceが攻撃をブロックしてくれましたが、セキュリティ対策を一つだけに頼るのは十分とはいえません。WordPressやプラグインの更新、サーバー側の設定、定期的なスキャンなど、複数の対策を組み合わせることが大切です。
また、緊急時にはサーバーの管理画面そのものが使えなくなる可能性もあります。何か起きてから対策するのではなく、普段から防御を整えておくことの重要性を感じました。
まとめ:今回の騒動であらためて考えたこと
今回のPHP脆弱性騒動では、短い期間にさまざまな問題が発生しました。ネットショップの長時間停止、メールパスワードのリセット、PHP更新による表示障害、古いサイトの閉鎖、メールソフトの証明書エラー、自社サイトへの大量攻撃。
ただし、これらすべてが今回発見されたPHPの脆弱性によって直接引き起こされたと確認できているわけではありません。同じ時期に起こったトラブルも含めて、飯田市でのWeb制作・保守の現場で経験したことをまとめました。
今回、特に強く感じたのは、ホームページやネットショップは「作って終わり」ではないということです。Webの技術は日々進歩しています。AIの登場によって、その変化はますます速くなっています。一方で、何年も前に作られたホームページが、当時のプログラムのまま動き続けていることも珍しくありません。
新しい技術に対応できるよう適切に保守すること。必要がなくなったサイトは整理すること。緊急時の連絡手段を複数用意しておくこと。そして、何か問題が起きたときに、慌てて操作せず、状況を確認してから対応すること。どれも特別なことではありませんが、今回の騒動でその大切さをあらためて感じました。
ホームページを運営している方にとっても、現在利用しているサービスや保守管理の方法を見直すきっかけになればと思います。
※この記事は2026年10月23日時点の情報と実体験をもとにまとめています。調査や対応が継続中の事例もあり、今後の確認結果によって内容を追記・更新する場合があります。セキュリティに関する技術的な判断は、当方は専門家ではないため、不審な挙動が続く場合は契約しているサーバー会社やセキュリティの専門窓口への確認をおすすめします。
飯田市でホームページ制作・広告運用をサポート|デザインスタジオiR
牧内理恵
まきうちりえ
飯田市在住、広告制作歴20年以上。これまで200名以上のクライアント様と向き合い、100件以上のサイト制作を手掛けてきたデザイナー兼エンジニアの牧内理恵です。御社の強みを引き出し、業績アップに繋がるWebサイト・ネットショップ・販促ツールをご提案します。拠点とする長野県内はもちろん、全国各地からのご依頼にも柔軟に対応しております。
「相談してよかった」と言っていただける、飯田下伊那地域のパートナーとして。
長野県飯田市を拠点に、ホームページ制作やECサイト構築、Web運用のトラブル解決を承っています。20年以上のキャリアで培った「伝わるデザイン」と「確かな技術」で、御社の業績アップを支えます。飯田・下伊那エリアはもちろん、全国からのオンライン相談も大歓迎です。
「ホームページを作りたい」「ホームページをリニューアルしたい」といったご依頼もお気軽にお声がけください。
※強引な勧誘は一切ありませんので、安心してお悩みをお聞かせください。